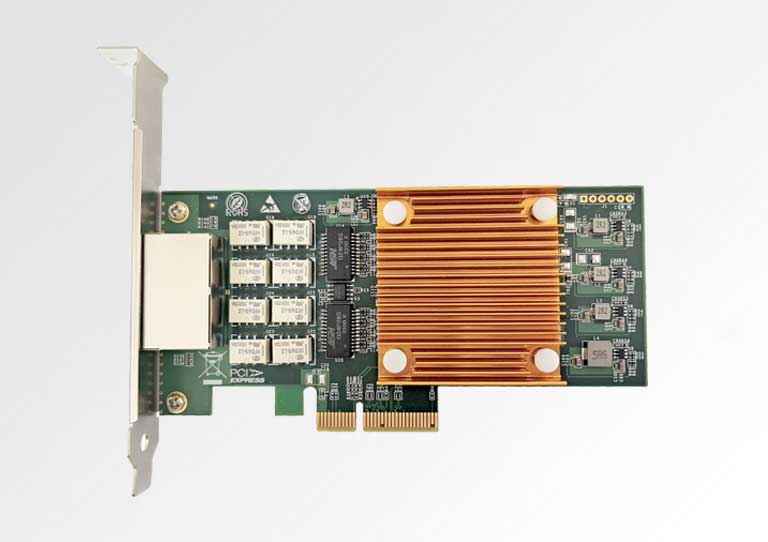
A FF-902TBP-V3.0 é uma placa de rede para servidor bypass gigabit de duas portas e caminho único, construída sobre o G350AM2, um controlador Ethernet desenvolvido pela GRT. Ela traz a disciplina de bypass dos appliances inline de alto padrão para links de cobre gigabit — e o faz com um projeto totalmente nacional, para implantações em que o próprio controlador precisa ser controlado de forma autônoma. A placa se conecta via PCI-Express x4 e apresenta duas portas RJ45 gigabit.
O comportamento de bypass é o ponto central do produto. Três modos de operação — Normal, Bypass e Disconnect — são programáveis por software, permitindo que o appliance host defina a política de link para cada estado de operação. Um controlador de watchdog timer na placa supervisiona o sistema com timeout programável de 100 ms a 3.276,8 s. Se o host travar, o watchdog expira e a placa comuta o link automaticamente. Se o host perder totalmente a energia, a placa ainda realiza a comutação de bypass, de modo que um appliance inoperante nunca se torne um segmento de rede inoperante.
Virtualização e interface host
O adaptador suporta virtualização de I/O flexível com até 16 canais virtuais, o suficiente para compartilhar um par bypass entre algumas funções virtuais de segurança. Sua interface host de alto desempenho segue o PCI Express 2.1, e a placa pode emular o comportamento de uma placa de rede padrão quando o software do appliance espera um adaptador comum. Em outras palavras, ela se encaixa em projetos inline gigabit existentes — firewalls, gateways, modeladores de tráfego e equipamentos de auditoria — sem exigir um redesenho da plataforma.
| Modelo | FF-902TBP-V3.0 |
|---|---|
| Controlador | Controlador Ethernet GRT G350AM2, próprio |
| Portas | Duas portas RJ45 gigabit (cobre), caminho bypass único |
| Interface host | PCI-Express x4 (PCI Express 2.1) |
| Modos de operação | Normal / Bypass / Disconnect, programáveis por software |
| Watchdog | Controlador WDT na placa, timeout programável 100 ms – 3.276,8 s |
| Comportamento em queda de energia | Comutação automática para bypass na perda de energia |
| Virtualização | Virtualização de I/O flexível, até 16 canais virtuais |
| Projeto | Projeto totalmente nacional, controlado de forma autônoma; pode emular uma placa de rede padrão |
Onde o bypass gigabit ainda se justifica
Nem todo link inline é 100G. Gateways de filial, segmentos de controle industrial, uplinks de campus e pontos de aplicação legados ainda operam em cobre gigabit — e são exatamente os links que não podem se dar ao luxo de um buraco em forma de appliance quando o hardware falha. A FF-902TBP oferece a esses segmentos proteção de link no estilo operadora sobre um controlador próprio, a um preço de gigabit.
As especificações numéricas detalhadas deste modelo (consumo de energia, dimensões) são confirmadas por projeto; a especificação funcional acima é a documentada. Fale com nossa equipe informando a plataforma do seu appliance e os requisitos de link para receber um orçamento e, se necessário, uma unidade de avaliação por empréstimo.
O link sobrevive a uma falha total de energia do appliance?
Sim. A placa comuta automaticamente para bypass na perda de energia, mantendo o caminho de rede conectado enquanto o appliance está inoperante.
Qual é a diferença em relação à placa bypass 100G?
Taxa e meio: este modelo protege links de cobre gigabit (RJ45) sobre um controlador G350AM2 próprio; a F1102EBPLR protege enlaces ópticos 100G sobre um Intel E810-CAM2. Ambas compartilham o mesmo modelo Normal / Bypass / Disconnect e o mesmo conceito de watchdog.
Ela pode atuar como uma placa de rede normal?
Sim, a placa pode emular a função de placa de rede padrão, o que facilita a integração com softwares de appliance que esperam um adaptador convencional.
Checklist de integração
Integrar uma placa bypass é, em grande parte, um exercício de cabeamento e política. Passe o link protegido pelo par de portas da placa, confirme que o appliance enxerga ambas as direções no modo Normal e então ensaie os três testes de falha antes da produção: pare o software do appliance (a expiração do watchdog deve comutar o link), reinicie o host (o link deve permanecer em bypass) e remova totalmente a energia (o link deve persistir). Registre o tempo de failover medido pela equipe de rede em cada teste; esse número, acordado em laboratório, é o que a operação vai esperar às 3 da manhã. Somente após os três testes serem aprovados o appliance assume o link.